
Doanh nghiệp có thể giao dữ liệu khách hàng cho hàng chục nhà cung cấp: CRM, payroll, hạ tầng cloud, agency marketing hay đơn vị vận chuyển. Khi một vendor làm lộ dữ liệu hoặc xử lý sai mục đích, doanh nghiệp kiểm soát dữ liệu vẫn phải chịu trách nhiệm trước khách hàng. Vì vậy, trước khi ký hợp đồng dịch vụ, cần biết vendor xử lý dữ liệu gì, lưu ở đâu, có chuyển ra nước ngoài không, và ràng buộc trách nhiệm trong phụ lục bảo vệ dữ liệu (DPA). Quy trình đánh giá rủi ro vendor 4 bước dưới đây giúp phòng IT và Procurement làm việc đó có hệ thống, từ lúc chọn nhà cung cấp đến kiểm toán định kỳ và thanh lý dữ liệu khi kết thúc hợp đồng.
1. Vì sao cần đánh giá rủi ro vendor?#
Doanh nghiệp thường chia sẻ dữ liệu cá nhân cho nhà cung cấp bên thứ ba: agency quảng cáo, dịch vụ cloud hosting, công ty tính lương, nhà phát triển phần mềm CRM/HRM, đơn vị vận chuyển. Mỗi bên như vậy là một điểm có thể rò rỉ dữ liệu. Bài phân tích vụ British Airways và Marriott cho thấy hậu quả khi rủi ro từ bên ngoài không được kiểm soát.
Về trách nhiệm: bên kiểm soát chịu trách nhiệm trước chủ thể dữ liệu về thiệt hại do quá trình xử lý gây ra (điểm g khoản 1 Điều 37 Luật 91/2025/QH15); bên xử lý chịu trách nhiệm trước bên kiểm soát (điểm d khoản 2 Điều 37). Luật không đặt tên riêng cho quy trình đánh giá vendor, nhưng yêu cầu bên kiểm soát lựa chọn bên xử lý phù hợp (điểm đ khoản 1 Điều 37) và bên xử lý chỉ được tiếp nhận dữ liệu sau khi có thỏa thuận, hợp đồng (điểm a khoản 2 Điều 37). Quản lý rủi ro bên thứ ba (Third-Party Risk Management, TPRM) là cách thực hiện các nghĩa vụ này một cách có hệ thống.
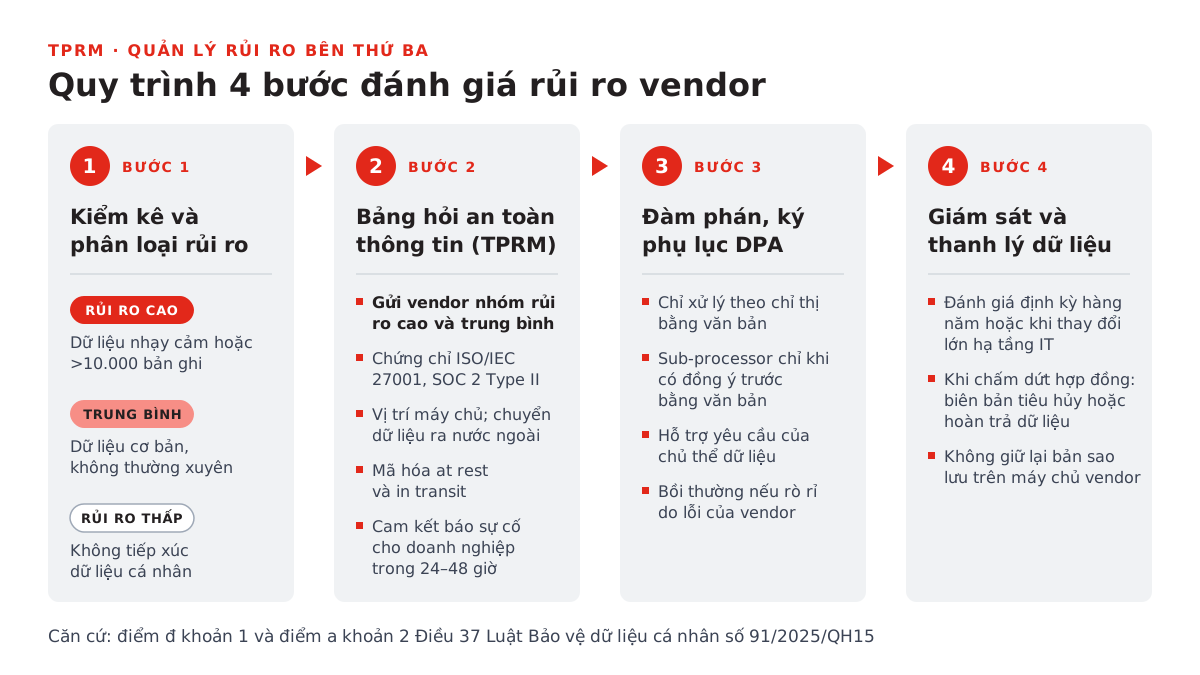
2. Bước 1 đánh giá rủi ro vendor: kiểm kê và phân loại nhà cung cấp#
Lập danh sách tất cả đối tác có tiếp xúc với dữ liệu cá nhân và xếp vào 3 nhóm. Ngưỡng dưới đây là ví dụ; doanh nghiệp tự đặt theo quy mô của mình.
Rủi ro cao: vendor xử lý dữ liệu nhạy cảm hoặc lưu lượng lớn bản ghi (ví dụ trên 10.000), như nhà cung cấp cloud, phần mềm nhân sự HRM, công ty tính lương, trung gian thanh toán.
Rủi ro trung bình: vendor tiếp xúc dữ liệu cơ bản không thường xuyên, như agency sự kiện, nhà in, đơn vị bảo trì phần cứng.
Rủi ro thấp: nhà cung cấp văn phòng phẩm, thiết bị văn phòng không tiếp xúc dữ liệu cá nhân.
3. Bước 2: gửi bảng hỏi an toàn thông tin (TPRM questionnaire)#
Gửi bảng hỏi cho vendor nhóm rủi ro cao và trung bình. Các câu hỏi chính:
- Vendor có chứng chỉ an toàn thông tin như ISO/IEC 27001, SOC 2 Type II không?
- Máy chủ lưu dữ liệu đặt ở quốc gia nào? Có chuyển dữ liệu ra nước ngoài không?
- Dữ liệu được mã hóa khi lưu (at rest) và khi truyền (in transit) như thế nào?
- Vendor cam kết thông báo sự cố cho doanh nghiệp trong bao lâu? Luật chỉ yêu cầu bên xử lý thông báo "kịp thời" cho bên kiểm soát, còn bên kiểm soát phải báo Cục A05 chậm nhất 72 giờ kể từ khi phát hiện (khoản 1 Điều 23 Luật). Vì vậy thời hạn trong hợp đồng nên ngắn, ví dụ 24 đến 48 giờ.
4. Bước 3: đàm phán và ký phụ lục bảo vệ dữ liệu (DPA)#
Bên xử lý chỉ được tiếp nhận dữ liệu sau khi có thỏa thuận, hợp đồng (điểm a khoản 2 Điều 37 Luật). Khi chuyển giao dữ liệu cho bên xử lý, thỏa thuận phải nêu mục đích, loại dữ liệu, thời hạn xử lý và yêu cầu xóa, hủy, cơ sở pháp lý, trách nhiệm bảo vệ dữ liệu và phối hợp khi có vi phạm (khoản 1 Điều 7 Nghị định 356/2025/NĐ-CP). Xem thêm nội dung hợp đồng xử lý dữ liệu (DPA). Ngoài phần bắt buộc, nên thỏa thuận thêm:
- Vendor chỉ xử lý dữ liệu theo chỉ thị bằng văn bản của doanh nghiệp, không khai thác cho mục đích riêng.
- Vendor không chuyển dữ liệu cho bên xử lý phụ (sub-processor) khi chưa có chấp thuận bằng văn bản của doanh nghiệp.
- Vendor hỗ trợ doanh nghiệp đáp ứng yêu cầu xem, chỉnh sửa, xóa dữ liệu của chủ thể dữ liệu.
- Doanh nghiệp có quyền kiểm toán vendor định kỳ, gồm cả kiểm tra trực tiếp với vendor rủi ro cao.
- Vendor bồi thường thiệt hại và chi phí khắc phục sự cố nếu rò rỉ xuất phát từ lỗi của vendor.
5. Bước 4: kiểm toán vendor định kỳ và thanh lý dữ liệu#
Ký DPA mới là cam kết trên giấy. Luật yêu cầu bên kiểm soát rà soát, cập nhật biện pháp bảo vệ khi cần thiết (điểm c khoản 1 Điều 37 Luật), và bên xử lý chỉ được xử lý đúng hợp đồng (điểm b khoản 2 Điều 37). Nếu sự cố xuất phát từ hệ thống của vendor, Cục A05 có thể xem xét doanh nghiệp đã lựa chọn, ràng buộc và giám sát vendor như thế nào. Kiểm toán vendor định kỳ, thường 12 tháng một lần hoặc khi vendor thay đổi lớn về hạ tầng, là bằng chứng cho việc đó.
Chọn hình thức kiểm toán theo mức rủi ro#
- Rà soát hồ sơ (desktop audit) cho vendor rủi ro trung bình: vendor cập nhật bảng hỏi ở Bước 2 kèm minh chứng như chứng nhận ISO/IEC 27001 hoặc 27701, báo cáo kiểm thử xâm nhập gần nhất, quy trình ứng phó sự cố.
- Kiểm tra trực tiếp (on-site audit) cho vendor rủi ro cao, như đơn vị gia công phần mềm truy cập toàn bộ cơ sở dữ liệu khách hàng hoặc call center thuê ngoài: xem hạ tầng, cách nhân viên làm việc và nhật ký truy cập. Quyền kiểm tra này cần được ghi trong hợp đồng hoặc DPA từ Bước 3.
Ngoài các câu hỏi ở Bước 2, kỳ kiểm toán nên hỏi thêm: nhân viên vendor tiếp cận dữ liệu có ký cam kết bảo mật và được đào tạo hằng năm không; vendor có dùng thêm bên xử lý phụ nào từ kỳ trước không; dữ liệu của các khách hàng đã rời đi có thực sự bị xóa không.
Xếp hạng kết quả và kế hoạch khắc phục (CAPA)#
Tỷ lệ và thời hạn dưới đây là gợi ý để doanh nghiệp điều chỉnh, không phải quy định pháp luật:
- Xanh: đáp ứng trên 90% tiêu chí. Tiếp tục hợp tác, kiểm toán lại sau 12 tháng.
- Vàng: có lỗ hổng nhỏ, ví dụ chưa mã hóa bản sao lưu. Ban hành kế hoạch hành động khắc phục (CAPA), yêu cầu vendor sửa trong 30–60 ngày.
- Đỏ: vendor xử lý dữ liệu ngoài phạm vi hợp đồng, ví dụ tự ý chia sẻ dữ liệu cho bên khác (trái điểm b khoản 2 Điều 37 Luật). Tạm dừng kết nối dữ liệu và xem xét chấm dứt hợp đồng nếu vendor không khắc phục ngay.
Thanh lý dữ liệu khi kết thúc hợp đồng#
Khi chấm dứt hợp đồng, yêu cầu vendor xóa, hủy hoặc hoàn trả dữ liệu, kể cả bản sao lưu, và xác nhận bằng văn bản (khoản 3 Điều 14 Luật; điểm c khoản 1 Điều 7 Nghị định 356).
6. Hồ sơ đánh giá rủi ro vendor cần lưu để giải trình#
Kết quả của quy trình nên được lưu thành một bộ hồ sơ cho từng vendor và từng kỳ: phân loại rủi ro, bảng hỏi đã trả lời, DPA đã ký, báo cáo kiểm toán kèm minh chứng và kế hoạch CAPA, xác nhận xóa dữ liệu khi kết thúc. Pháp luật không quy định thời hạn lưu riêng cho loại hồ sơ này; doanh nghiệp có thể tự đặt, ví dụ 5 năm. Bản sao hợp đồng xử lý dữ liệu là thành phần bắt buộc của hồ sơ DPIA (điểm b khoản 2 Điều 19 Nghị định 356). Hợp đồng với vendor ở nước ngoài còn phải có trong hồ sơ chuyển dữ liệu xuyên biên giới (điểm b khoản 2 Điều 18). Nếu danh sách vendor dài và chưa rõ vendor nào đang nhận dữ liệu gì, nên bắt đầu từ bước kiểm kê với tư vấn tuân thủ bảo vệ dữ liệu cá nhân.
