
Nhiều doanh nghiệp vẫn giữ thông tin khách hàng cũ, hồ sơ ứng viên không trúng tuyển hay dữ liệu giao dịch nhiều năm trước mà không có kế hoạch xóa. Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 yêu cầu dữ liệu chỉ được lưu trữ trong khoảng thời gian phù hợp với mục đích xử lý, trừ khi pháp luật có quy định khác (khoản 3 Điều 3), và phải xóa, hủy khi đã hoàn thành mục đích hoặc hết thời hạn lưu trữ (điểm b, điểm c khoản 1 Điều 14). Quản lý vòng đời dữ liệu cá nhân (data lifecycle management, DLM) là cách biến các nguyên tắc này thành mốc cụ thể: thu thập, lưu trữ, sử dụng, khử nhận dạng và tiêu hủy. Dữ liệu càng ít thì thiệt hại càng nhỏ nếu xảy ra sự cố. Đây cũng là một phần của lộ trình tuân thủ bảo vệ dữ liệu.
Quản lý vòng đời dữ liệu cá nhân là gì?#
Quản lý vòng đời dữ liệu cá nhân là quy định cách xử lý một bản ghi qua từng giai đoạn tồn tại trong hệ thống của doanh nghiệp. Nó trả lời ba câu hỏi: dữ liệu được giữ bao lâu, khi nào chuyển vào kho lưu trữ ít truy cập, và khi nào, bằng cách nào tiêu hủy để không thể khôi phục. Chính sách lưu trữ và chính sách xóa, hủy dữ liệu cũng là tài liệu phải kèm theo hồ sơ đánh giá tác động xử lý dữ liệu cá nhân (mục 5, mục 6 phần II Mẫu số 10 Nghị định 356/2025/NĐ-CP).
1. 5 Giai đoạn cốt lõi khi quản lý vòng đời dữ liệu cá nhân (DLM Framework)#
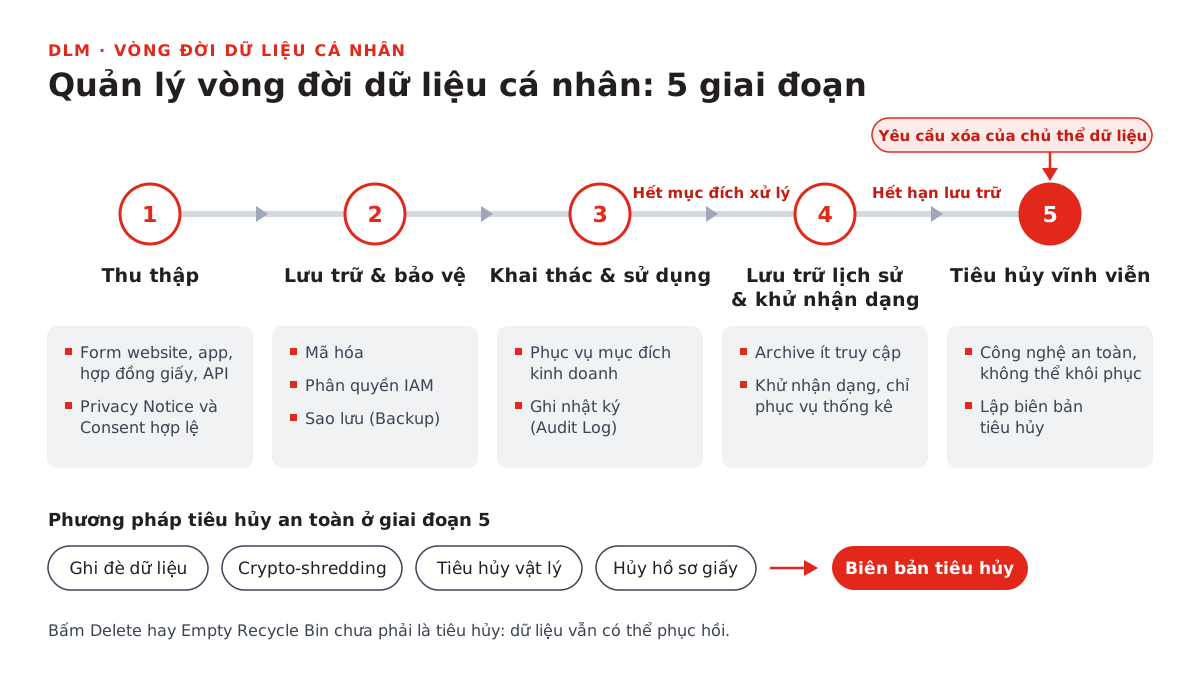
- Thu thập: dữ liệu vào hệ thống qua form website, ứng dụng, hợp đồng giấy hoặc API. Tại đây cần xác định căn cứ xử lý; nếu dựa trên sự đồng ý thì sự đồng ý phải đáp ứng Điều 9 Luật.
- Lưu trữ và bảo vệ: dữ liệu nằm trong cơ sở dữ liệu hoặc cloud, có mã hóa, phân quyền và sao lưu.
- Sử dụng: các phòng ban truy cập để giao hàng, chăm sóc khách hàng, tính lương. Nên ghi nhật ký truy cập; với tổ chức tài chính, ngân hàng, thông tin tín dụng, ghi nhật ký toàn bộ hoạt động xử lý là bắt buộc (khoản 1 Điều 8 Nghị định 356).
- Lưu trữ ít truy cập hoặc khử nhận dạng: khi mục đích chính kết thúc (ví dụ hợp đồng hết hiệu lực) nhưng còn nghĩa vụ lưu trữ, dữ liệu chuyển sang kho lưu trữ có quyền truy cập hẹp. Nếu chỉ cần số liệu thống kê, khử nhận dạng để dữ liệu không còn xác định được người. Lưu ý thay tên bằng mã mà vẫn giữ bảng đối chiếu thì dữ liệu vẫn là dữ liệu cá nhân.
- Tiêu hủy: dữ liệu hết thời hạn lưu trữ, hoặc thuộc diện phải xóa theo yêu cầu của chủ thể dữ liệu, được tiêu hủy bằng biện pháp không thể khôi phục.
2. Xây dựng Chính sách thời hạn lưu trữ dữ liệu (Data Retention Policy) cho từng ngành#
Doanh nghiệp nên lập bảng thời hạn lưu trữ (data retention schedule) cho từng loại dữ liệu, đối chiếu giữa nguyên tắc của Luật 91 và luật chuyên ngành. Thời hạn trong luật chuyên ngành cần được kiểm tra theo từng loại hồ sơ. Ví dụ:
- Chứng từ kế toán dùng trực tiếp để ghi sổ và lập báo cáo tài chính: lưu tối thiểu 10 năm theo pháp luật kế toán. Nên tách phần dữ liệu cá nhân không cần cho chứng từ (ví dụ dữ liệu marketing gắn với đơn hàng) để xóa sớm hơn.
- Hồ sơ nhân sự: giữ trong thời gian làm việc và sau đó theo thời hạn mà pháp luật lao động, bảo hiểm xã hội, thuế yêu cầu với từng loại hồ sơ.
- Dữ liệu ứng viên không trúng tuyển: phải xóa, hủy khi không tuyển dụng (điểm c khoản 1 Điều 25 Luật 91/2025/QH15); chỉ tiếp tục lưu trữ (ví dụ 06 tháng hoặc đưa vào nguồn ứng viên dự phòng) khi có thỏa thuận với ứng viên.
- Dữ liệu vị trí xác định qua dịch vụ định vị: là dữ liệu cá nhân nhạy cảm (điểm h khoản 1 Điều 4 Nghị định 356), nên đặt thời hạn ngắn nhất đủ cho mục đích.
- Nhật ký truy cập hệ thống: một số ngành có quy định riêng; nếu không, doanh nghiệp tự đặt thời hạn phù hợp với mục đích bảo mật và ghi rõ trong chính sách.
3. Phương pháp và công nghệ Tiêu hủy dữ liệu cá nhân an toàn (Data Destruction Methods)#
Việc xóa, hủy phải được thực hiện bằng biện pháp an toàn, ngăn chặn xâm nhập và khôi phục trái phép dữ liệu đã xóa (khoản 3 Điều 14 Luật). Không đáp ứng yêu cầu này bị phạt tổ chức từ 10 đến 30 triệu đồng (điểm b, điểm c khoản 1 Điều 51 Nghị định 330/2026/NĐ-CP). Lệnh "Delete" hay làm trống thùng rác thông thường không đạt yêu cầu vì dữ liệu còn khôi phục được. Các phương pháp thường dùng:
- Ghi đè dữ liệu (data wiping): dùng phần mềm chuyên dụng ghi đè dữ liệu ngẫu nhiên lên vùng lưu trữ, tham chiếu hướng dẫn NIST SP 800-88. Với ổ SSD, ghi đè nhiều lần không bảo đảm xóa hết, nên dùng lệnh xóa an toàn của nhà sản xuất hoặc mã hóa tiêu hủy.
- Mã hóa tiêu hủy (crypto-shredding): với dữ liệu trên cloud, xóa vĩnh viễn khóa mã hóa trong hệ thống quản lý khóa (KMS). Không còn khóa thì dữ liệu không giải mã được.
- Tiêu hủy vật lý: cắt nhỏ, khử từ (degaussing) hoặc phá hủy ổ cứng, băng từ, đĩa quang.
- Hồ sơ giấy: dùng máy hủy tài liệu cắt vụn, ví dụ mức P-4 trở lên theo DIN 66399.
4. Xử lý yêu cầu xóa trong quy trình quản lý vòng đời dữ liệu cá nhân#
Chủ thể dữ liệu có quyền yêu cầu xóa dữ liệu cá nhân của mình. Theo khoản 4 Điều 5 Nghị định 356, doanh nghiệp phải phản hồi trong 02 ngày làm việc và thực hiện trong 20 ngày; nếu phải yêu cầu bên xử lý, bên thứ ba cùng xóa thì thời hạn là 30 ngày; có thể gia hạn 01 lần, không quá 20 ngày, kèm thông báo lý do. Không thực hiện yêu cầu xóa trong các trường hợp tại Điều 19 Luật hoặc khi việc xóa vi phạm khoản 3 Điều 4 Luật (khoản 2 Điều 14 Luật); khi đó phải thông báo lý do cho chủ thể dữ liệu (khoản 5 Điều 14 Luật). Các bước xác thực người yêu cầu, rà soát ngoại lệ và phản hồi có tại bài quy trình phản hồi yêu cầu xóa dữ liệu cá nhân.
Điểm DLM cần bổ sung cho quy trình này là bản đồ vị trí dữ liệu: yêu cầu xóa chỉ thực hiện được đầy đủ khi doanh nghiệp biết bản ghi nằm ở những hệ thống, bản sao lưu và bên xử lý nào.
5. Mẫu Biên bản Tiêu hủy dữ liệu cá nhân (Data Destruction Log) để giải trình với Cục A05#
Pháp luật không bắt buộc lập biên bản tiêu hủy và không yêu cầu nộp biên bản cho Cục A05. Tuy vậy, mỗi đợt tiêu hủy theo lịch hoặc theo yêu cầu của chủ thể dữ liệu nên được ghi lại để làm bằng chứng khi cơ quan chuyên trách kiểm tra. Biên bản nên có:
- Ngày giờ thực hiện tiêu hủy.
- Loại dữ liệu, hệ thống và số lượng bản ghi.
- Lý do tiêu hủy (hết thời hạn lưu trữ, đã hoàn thành mục đích, chủ thể dữ liệu yêu cầu xóa, theo quyết định của cơ quan nhà nước có thẩm quyền).
- Phương pháp tiêu hủy (mã hóa tiêu hủy, ghi đè, tiêu hủy vật lý).
- Chữ ký của người thực hiện, người giám sát (thường là nhân sự bảo vệ dữ liệu cá nhân) và người có thẩm quyền phê duyệt.
6. 4 Sai lầm nguy hiểm khi quản lý vòng đời dữ liệu cá nhân (lưu trữ và tiêu hủy)#
- Giữ dữ liệu "phòng khi cần" mà không có thời hạn cụ thể trong chính sách lưu trữ.
- Xóa trên cơ sở dữ liệu chính nhưng bỏ quên bản sao lưu và snapshot trên cloud.
- Thanh lý máy tính, ổ cứng cũ mà không xóa an toàn.
- Không lưu bằng chứng tiêu hủy, nên khi bị kiểm tra không chứng minh được dữ liệu đã được xóa đúng hạn.
