
Mẫu số 10 Nghị định 356/2025/NĐ-CP yêu cầu phần đánh giá tác động trong hồ sơ đánh giá tác động xử lý dữ liệu (DPIA) được thực hiện "theo phương pháp định lượng, phương pháp định tính", nêu rõ hậu quả, thiệt hại có khả năng xảy ra và biện pháp giảm thiểu (mục 2 phần III). Ma trận rủi ro DPIA là cách phổ biến để đáp ứng yêu cầu này: chấm điểm mức độ ảnh hưởng và xác suất cho từng rủi ro, rồi so sánh trước và sau khi áp dụng biện pháp kiểm soát. Pháp luật không bắt buộc dùng ma trận 5x5; đây là phương pháp tham chiếu từ quản trị rủi ro và ISO/IEC 27701. Bài này hướng dẫn cách lập ma trận rủi ro DPIA 5x5 và một tình huống minh họa. Nếu doanh nghiệp cần hỗ trợ lập toàn bộ hồ sơ, xem dịch vụ lập hồ sơ đánh giá tác động DPIA.
Ma trận rủi ro DPIA đo rủi ro đối với ai?#
Đánh giá rủi ro an toàn thông tin thông thường tập trung vào thiệt hại cho doanh nghiệp. Ma trận rủi ro DPIA lấy chủ thể dữ liệu làm trung tâm: rủi ro được đo bằng tác động tiêu cực mà người có dữ liệu phải chịu khi dữ liệu bị lộ, bị truy cập trái phép hoặc bị xử lý sai mục đích.
Mẫu số 10 chia phần đánh giá tác động thành ba nhóm, nên ma trận cũng nên có đủ ba nhóm rủi ro:
- Tác động đến chủ thể dữ liệu (mục 2.1).
- Tác động đến an ninh, an toàn thông tin hệ thống của tổ chức: lộ lọt, truy cập trái phép, thay đổi trái phép dữ liệu, gián đoạn hệ thống (mục 2.2).
- Tác động đến an ninh quốc gia, trật tự an toàn xã hội, chỉ bắt buộc khi xử lý dữ liệu cá nhân cơ bản của trên 100.000 chủ thể hoặc dữ liệu cá nhân nhạy cảm của trên 10.000 chủ thể (mục 2.3).
1. Thang đo Mức độ ảnh hưởng (Impact Score 1-5) đối với Chủ thể dữ liệu#
Mức độ ảnh hưởng (Impact - I) phản ánh mức nghiêm trọng của hậu quả đối với cá nhân:
- Mức 1 - Không đáng kể: bất tiện nhỏ, không thiệt hại về tài chính, uy tín hay tinh thần (ví dụ nhận nhầm một email thông báo không chứa thông tin nhạy cảm).
- Mức 2 - Nhẹ: phiền toái, mất thời gian xử lý (ví dụ nhận tin nhắn rác do lộ số điện thoại).
- Mức 3 - Trung bình: thiệt hại tài chính nhỏ, ảnh hưởng uy tín hoặc bị phân biệt đối xử ở mức vừa phải (ví dụ lộ địa chỉ nhà riêng kèm lịch sử mua sắm).
- Mức 4 - Nặng: tổn thất tài chính lớn, bị mạo danh để lừa đảo, ảnh hưởng nghiêm trọng đến công việc hoặc danh dự (ví dụ lộ hình ảnh thẻ căn cước, thông tin tài khoản ngân hàng, mật khẩu).
- Mức 5 - Rất nặng: thiệt hại không thể đảo ngược, nguy hiểm đến tính mạng, sức khỏe, bị kỳ thị nghiêm trọng (ví dụ lộ bệnh án, dữ liệu sinh trắc học, dữ liệu định vị theo dõi một người).
2. Thang đo Xác suất xảy ra (Likelihood Score 1-5) trong vận hành CNTT & Pháp lý#
Xác suất xảy ra (Likelihood - L) là khả năng một nguy cơ bảo mật hoặc vi phạm pháp lý thành hiện thực trong điều kiện vận hành hiện tại:
- Mức 1 - Hiếm khi: chỉ xảy ra trong tình huống đặc biệt, hệ thống có nhiều lớp bảo vệ, chưa có tiền lệ.
- Mức 2 - Ít khả năng: có thể xảy ra nhưng xác suất thấp, kiểm soát tương đối tốt.
- Mức 3 - Có thể xảy ra: có thể xảy ra vào một thời điểm nào đó trong vòng đời dự án.
- Mức 4 - Rất có khả năng: dễ xảy ra trong điều kiện hiện tại, hạ tầng còn lỗ hổng đã biết.
- Mức 5 - Gần như chắc chắn: đã từng xảy ra hoặc gần như chắc chắn xảy ra vì thiếu biện pháp bảo vệ.
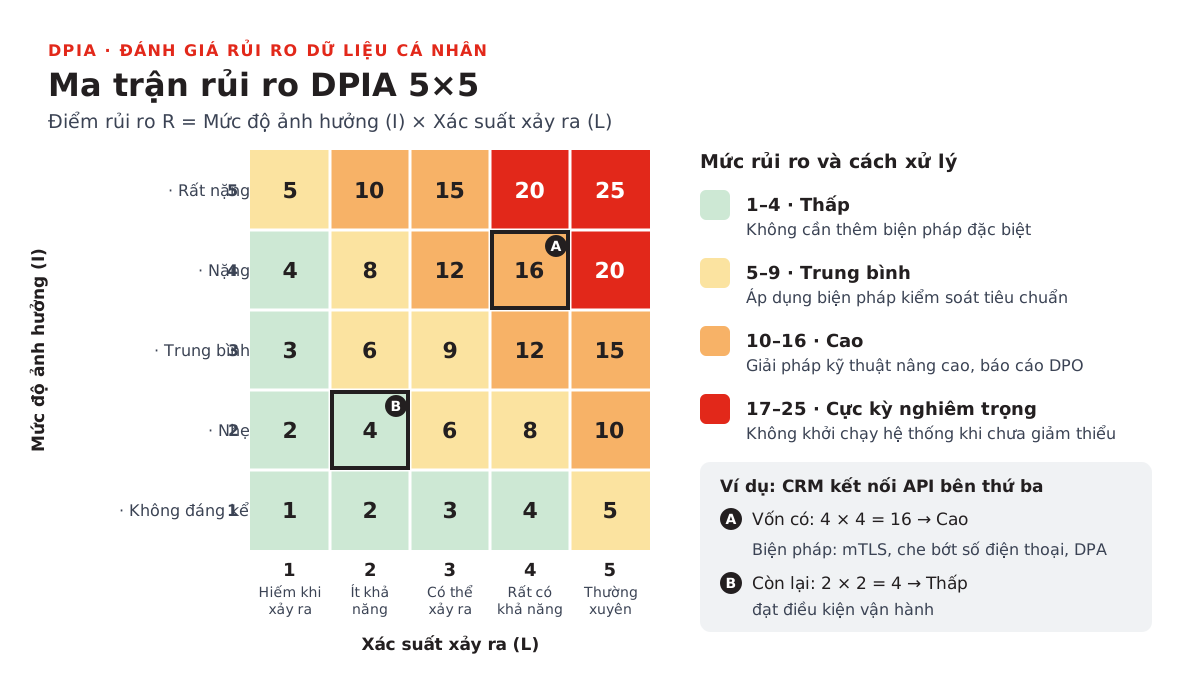
3. Ma trận rủi ro DPIA 5x5 và công thức tính Điểm rủi ro vốn có (Inherent Risk Rating)#
Điểm rủi ro vốn có (inherent risk) là mức rủi ro khi chưa áp dụng biện pháp kiểm soát nào:
Điểm rủi ro (R) = Mức độ ảnh hưởng (I) x Xác suất xảy ra (L)
Kết quả từ 1 đến 25 được chia thành 4 mức. Ngưỡng và cách xử lý dưới đây là đề xuất; doanh nghiệp tự quyết định và ghi rõ trong quy trình nội bộ:
- Từ 1 đến 4: Thấp (vùng xanh). Không cần thêm biện pháp đặc biệt.
- Từ 5 đến 9: Trung bình (vùng vàng). Áp dụng biện pháp kiểm soát tiêu chuẩn.
- Từ 10 đến 16: Cao (vùng cam). Cần giải pháp kỹ thuật bổ sung và báo cáo nhân sự bảo vệ dữ liệu.
- Từ 17 đến 25: Cực kỳ nghiêm trọng (vùng đỏ). Không nên đưa hệ thống vào vận hành khi chưa giảm được rủi ro.
4. Danh mục 4 nhóm Biện pháp kiểm soát rủi ro (Mitigation Controls)#
Sau khi có điểm rủi ro vốn có, nhóm lập hồ sơ đề xuất biện pháp kiểm soát theo 4 nhóm:
- Pháp lý và hợp đồng: thông báo xử lý dữ liệu rõ ràng, cơ chế lấy sự đồng ý đúng Điều 9 Luật 91/2025/QH15, hợp đồng xử lý dữ liệu với bên xử lý.
- Kỹ thuật: mã hóa, che hoặc khử nhận dạng dữ liệu, xác thực đa yếu tố, phân quyền tối thiểu, nhật ký truy cập.
- Tổ chức và quy trình: quy chế bảo vệ dữ liệu nội bộ, quy trình xử lý sự cố 72 giờ, phân công nhân sự bảo vệ dữ liệu.
- Đào tạo: đào tạo định kỳ cho nhân viên, nhất là người trực tiếp xử lý dữ liệu.
Mỗi biện pháp nên gắn với rủi ro cụ thể mà nó làm giảm. Mẫu số 10 yêu cầu đánh giá hiệu quả và tác động của từng biện pháp, không chỉ liệt kê.
5. Xác định Mức rủi ro còn lại (Residual Risk) và Ngưỡng chấp nhận rủi ro#
Sau khi áp dụng biện pháp kiểm soát, tính lại điểm rủi ro còn lại (residual risk). Nếu rủi ro còn lại ở mức Thấp hoặc Trung bình (dưới 10), hoạt động xử lý có thể được chấp nhận. Nếu vẫn từ 10 trở lên, ban giám đốc không nên phê duyệt vận hành cho đến khi có biện pháp bổ sung, hoặc phải ghi rõ lý do chấp nhận rủi ro và người chịu trách nhiệm.
6. Tình huống minh họa: lập ma trận rủi ro DPIA cho CRM kết nối API bên thứ ba#
Tình huống: một công ty bán lẻ kết nối CRM nội bộ với dịch vụ gửi tin nhắn Zalo/SMS của một bên thứ ba qua API.
Nguy cơ: nhà cung cấp API bị tấn công, làm lộ họ tên, số điện thoại và lịch sử mua hàng của khách hàng.
Rủi ro vốn có:
- Mức độ ảnh hưởng (I) = 4: họ tên, số điện thoại kèm lịch sử mua hàng đủ để kẻ gian mạo danh công ty lừa đảo khách hàng.
- Xác suất (L) = 4: API kết nối qua Internet, nhà cung cấp chưa được đánh giá bảo mật.
- Điểm = 4 x 4 = 16 (Cao, vùng cam).
Biện pháp kiểm soát:
- Chỉ truyền số điện thoại và mã đơn hàng, không truyền họ tên, địa chỉ, lịch sử mua (tối thiểu hóa dữ liệu).
- Yêu cầu nhà cung cấp che bớt số điện thoại trong nhật ký và báo cáo gửi tin.
- Bảo vệ kết nối API bằng token có thời hạn và xác thực hai chiều (mTLS).
- Ký hợp đồng xử lý dữ liệu nêu rõ trách nhiệm bảo mật, thời hạn xóa và trách nhiệm bồi thường của nhà cung cấp.
Rủi ro còn lại:
- Mức độ ảnh hưởng = 2: nếu lộ, kẻ gian chỉ có số điện thoại, không đủ thông tin để mạo danh (tương ứng mức 2 ở thang đo mục 1).
- Xác suất = 2: kết nối đã được xác thực hai chiều, nhà cung cấp đã được đánh giá.
- Điểm = 2 x 2 = 4 (Thấp, vùng xanh). Có thể vận hành.
7. Quy trình cập nhật và tái đánh giá ma trận rủi ro DPIA theo chu kỳ#
Ma trận rủi ro DPIA cần được rà soát lại định kỳ (ví dụ 12 tháng một lần) và ngay khi có sự kiện kích hoạt: lỗ hổng bảo mật mới, thay đổi kiến trúc hệ thống, thay đổi đối tác xử lý dữ liệu.
Việc rà soát nội bộ này khác với nghĩa vụ cập nhật hồ sơ đã nộp cho Cục A05. Nếu kết quả rà soát cho thấy có mục đích xử lý mới hoặc thay đổi bên xử lý, bên thứ ba, hồ sơ phải được cập nhật bằng Mẫu số 03a/03b theo Điều 20 Nghị định 356; một số thay đổi như tổ chức lại hay đổi đơn vị cung cấp dịch vụ bảo vệ dữ liệu phải cập nhật trong 10 ngày.
Khi ma trận đã xong, kết quả được đưa vào phần III Mẫu số 10. Cách trình bày phần này cho từng loại hệ thống, cùng danh sách đầy đủ các trường hợp phải cập nhật hồ sơ và mức phạt, có trong bài mẫu báo cáo DPIA cho 5 kịch bản.
